※本篇內文資訊參考如下※
- -
※更新文章日期: 2026-10-31
NAS 群暉 Synology 勒索攻擊 防禦設定參考 2026
–
守護您的 NAS 免受勒索軟體攻擊
近期一波名為 C3RB3R 的勒索軟體攻擊,鎖定了執行舊版 DSM 的 Synology NAS 裝置,並利用我們已於 2024 年 12 月修補的安全性弱點入侵,詳細資訊請參閱 Synology-SA-24:20。。
這些攻擊會利用我們已於 2024 年 12 月修正的安全性弱點,詳細資訊請參閱 Synology-SA-24:20。完成更新之後,即可修補這些攻擊所利用的安全性弱點。
此事件與近期修補的 PHP2Shell 弱點無關,經過我們的調查顯示,這些攻擊僅利用 Synology-SA-24:20 中所修正的弱點。儘管如此,我們仍建議您隨時更新 DSM 及所有已安裝的套件,以確保取得最新的安全性修正。
如何檢查並保護您的 NAS
1.
首先開啟安全性諮詢中心(Security Advisor)掃描,接著檢查任務排程表中是否有您未建立的指令碼,以及使用者與群組中,是否有您未新增的管理員帳戶。如果發現任何異常,請聯絡 Synology 技術支援。
2.
在控制台 > 更新與還原中安裝最新版本的 DSM,並於套件中心更新所有已安裝的套件。
3.
在更新與還原中啟用自動更新,讓日後的安全性修正一發布就自動安裝。
4.
使用 DSM 包含的套件(例如 Hyper Backup 和 Snapshot Replication)設定異地備份,將資料副本保存在不同位置,即使 NAS 遭到入侵,您仍可復原資料。另外,請定期檢查備份任務是否成功完成。
Synology 產品安全性事件應變小組(PSIRT)會持續監控本次事件,技術支援團隊也正在協助受影響的使用者。如果您需要以上各項步驟的協助,請透過 DSM 中的技術支援中心或您的 Synology 帳戶聯絡 Synology 技術支援。
–
NAS 群暉 Synology 勒索攻擊 防禦設定參考 2026
–
步驟一:停用路由器/數據機的連接埠轉發(Port Forwarding)與 UPnP
登入家中寬頻數據機(小烏龜)或 Wi-Fi 分享器的管理後台。
找到「通訊埠轉發」、「虛擬伺服器」或「Port Forwarding」設定頁面。
將所有導向 Synology NAS 內部 IP 的轉發規則全部停用或刪除。
若有啟用「UPnP(通用隨插即用)」功能,建議一併關閉,避免 NAS 自動透過路由器開通對外連接埠。
若 NAS 原先配置有直接連網的 Public IP,請改設為區域網路私有 IP(例如 192.168.x.x)。
–
步驟二:關閉 QuickConnect 連線
進入 Synology DSM 桌面,開啟「控制台」。
點選「外部存取」(External Access)下的「QuickConnect」標籤頁。
取消勾選「啟用 QuickConnect」選項。
點選下方的「套用」以儲存設定。
–
步驟三:停用 DDNS 存取
在 DSM「控制台」中,點選「外部存取」(External Access)。
切換至「DDNS」標籤頁。
選取清單中已設定的 DDNS 主機名稱。
點選「編輯」,取消勾選「啟用 DDNS 支援」;或直接選取後點選「刪除」。
點選「確定」儲存變更。
–
步驟四:測試確認無任何外部服務透通
關閉手機的 Wi-Fi,切換至行動網路(4G/5G)。
嘗試使用原本的 DDNS 網址或 Public IP 連線至 DSM 網頁登入頁面(如 port 5000/5001),確認已無法連線。
嘗試開啟 QuickConnect 網址(例如 quickconnect.to/您的ID),確認系統提示無法連線或未啟用。
確認外部完全無法直接碰觸到 NAS 服務後,再進行後續更新。
–
步驟五:更新 DSM 系統與所有套件
DSM 系統更新:
開啟「控制台」>「更新與還原」。
在「系統更新」頁面點選「檢查更新」。
若有可用更新,點選「立即下載」並安裝至最新版本。
–
套件更新:
開啟 DSM 桌面的「套件中心」(Package Center)。
點選左側選單的「已安裝」或「更新」。
若有套件顯示可更新,點選「全部更新」確保所有服務均修補至最新安全性版本。
–
如果 NAS 已經不幸中招、檔案被加密並改了副檔名,目前的解法與應對處置如下:
目前沒有公開的免費解密金鑰或通用解密工具。
這類勒索病毒採用高強度的非對稱加密演算法(如 AES + RSA),在沒有駭客私鑰的情況下,技術上無法直接暴力破解或直接還原被加密的原始檔案。
但如果設備剛中招,請依序嘗試以下幾種挽救與復原途徑:
立即拔除網路線與關機
勒索病毒加密是逐一進行的程序,拔掉網路線可以阻止駭客後續傳送指令,關機或強制中斷程序能保住尚未被加密到的剩餘資料。
透過 Btrfs 快照(Snapshot Replication)還原
若儲存空間當初格式化為 Btrfs 檔案系統,且系統後台有啟用定時快照功能,勒索軟體通常只會加密共用資料夾內看得到的檔案,而底層的唯讀快照(Snapshot)多數無法被竄改。
進入「Snapshot Replication」套件,選取感染前的時間點直接執行還原,這是最快且最有效的復原方式。
利用 Hyper Backup / 異地備份還原
若先前有建立備份任務(例如外接冷儲存硬碟、Synology C2、另一台 NAS 或雲端空間),請將系統格式化重建後,從離線備份檔案中倒回資料。
使用硬碟底層檔案救援軟體(Carving)
許多勒索病毒的加密機制是「讀取原檔 -> 產生加密檔案寫入新區塊 -> 刪除原檔案」。
若資料極度重要且沒有備份,切勿再對該硬碟寫入任何新資料。將硬碟拆下以唯讀方式掛載至電腦,利用 R-Studio、EaseUS 或專業硬碟救援工具掃描未配置空間,有機會救回尚未被覆寫覆蓋的原始未加密檔案碎片。
保留加密檔案與勒索說明檔,等待未來解密工具釋出
將被加密的重要資料與勒索文字檔打包封存於離線硬碟中。國際資安組織(如 No More Ransom 計畫)或執法單位在日後查獲駭客伺服器或查扣金鑰時,會公開免費解密工具。
不建議支付任何贖金,付款無法保證取得有效密鑰,且可能成為駭客鎖定的重複勒索目標。救出可用資料後,應徹底重置 DSM 系統與格式化硬碟,並完成韌體與套件更新後再重新上線。
–
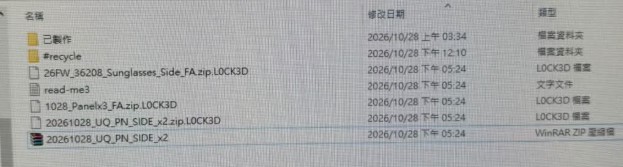
網友圖參考
–
怎麼看自己有沒有中:
1. 登入 DSM > File Station,搜尋副檔名 .L0CK3D 或 L0CK3D,看有沒有大量檔案被改名。
然後在各資料夾根目錄和系統根目錄找 read-me3.txt / read-me.html,裡面如果有 C3RB3R INSTRUCTIONS 就是中了。
2. 用 Storage Analyzer 或控制台 > 共用資料夾,看最近修改時間是不是半夜突然全部被改過,再去日誌中心看有沒有異常的 admin 登入或大量加密行為。
3. 有發現任何一個就先斷網、拔網路線,不要重開機或付錢,馬上拍照留證、保留日誌,然後更新到最新 DSM 和聯絡 Synology 支援。
–
–
官方公告
–
Synology 將 PHP2Shell 安全性更新延伸至已終止支援的 DSM 版本
此新聞稿已於 2026 年 10 月 28 日更新,新增 DSM 7.0 和 DSM 7.1 的 PHP 安全性更新;並於 2026 年 10 月 29 日進一步更新,新增 DSM 6.2。
台灣台北 – 2026 年 10 月 22 日 — 經過詳盡調查後,Synology 產品安全性事件回應小組 (PSIRT) 已確認,近期揭露的 PHP2Shell 漏洞 (CVE-2026-109618 和 CVE-2026-109619) 的影響僅限於執行特定 PHP 相依套件的系統。受影響的套件包括 Calendar、IDrive1、Joomla、KodExplorer、MailStation、MediaWiki、phpMyAdmin、vtigerCRM、Web Station 及 WordPress。
Synology 已針對 DiskStation Manager (DSM) 7.4 和 DSM 7.3,以及已終止生命週期的 DSM 7.2、DSM 7.1、DSM 7.0 和 DSM 6.2 發佈 PHP 安全性更新。強烈建議受影響套件的使用者立即透過套件中心更新 PHP。PHP 更新完成後,相依套件會自動重新啟動2,且漏洞也會獲得修正。對於執行 6.2 之前 DSM 版本的系統,Synology 建議在更新至受支援的 DSM 版本前,暫時停用受影響的套件,以降低風險。
DSM 也包含供系統內部使用的 PHP 元件。根據架構設計,此元件不包含任何可從外部存取的模組,因此沒有暴露的攻擊面。Synology PSIRT 評估風險極低,並已安排在後續 DSM 版本中提供修補程式,以確保漏洞掃描結果和合規狀態一致。
如需更多詳細資訊及最新更新,請參閱 Synology 產品安全性諮詢 Synology-SA-26:14。
1. IDrive 是第三方套件,Synology Drive 不受 PHP2Shell 影響。
2. MailStation 需要透過套件中心手動更新。
關於 Synology 群暉科技
成立於 2000 年,Synology 專注於資料管理領域,提供資料儲存、備份、檔案協作、影像監控管理以及網路架構解決方案,目前在全球已累積超過 1000 萬名用戶,並在網路儲存設備 (NAS)專業使用者及企業市場取得領先地位。隨著資料成為各產業轉型核心,未來 Synology 將持續協助全球企業妥善管理、保護每一份資料,簡化 IT 管理流程。
–
–
相關新聞參考
–
這次爆發的是名為 C3RB3R(Cerber 變種)的新型勒索病毒攻擊。受害者設備上的所有檔案會被加密並強制加上 .L0CK3D. 副檔名,並留下名為 read-me3.txt 的勒索說明文件要求支付加密貨幣。
攻擊者主要利用先前已公開或特定漏洞(如涉及遠端程式碼執行的 RCE 弱點),透過自動化殭屍網路大規模掃描全球公網 IP,鎖定有對外開放端口的 Synology NAS 進行暴力滲透與程式碼注入。
這樣設定有效果嗎?
非常有效果,能阻斷 99% 以上的自動化感染途徑。
這種勒索攻擊成立的先決條件是「攻擊者的掃描程式能夠從公網直接連到你的 NAS」。當你照著這 5 個步驟操作時:
關閉 Port Forwarding、UPnP、DDNS 與 Public IP:
效果:徹底切斷外網與 NAS 的直連通道。當駭客從網際網路掃描你的 Public IP 時,所有端口都會是關閉或丟棄(Drop/Reject)狀態,掃描程式完全接觸不到內部的 DSM 登入頁面與服務。
關閉 QuickConnect:
效果:QuickConnect 會透過 Synology 中繼伺服器建立通道,若 QuickConnect ID 被列舉猜中,或是該協定存在驗證繞過漏洞,攻擊者仍有機會觸及設備。將其關閉可完全封堵這條官方中繼路徑。
外部存取測試確認:
效果:避免人為疏忽(例如分享器漏關某個規則,或 UPnP 偷偷在後台自動打洞開埠)。
更新 DSM 與套件:
效果:修補已知的高危漏洞(如 CVE-2026-13639、CVE-2026-13684 等),即使未來必須在特定條件下開放部分服務,也不會因為已知漏洞而被秒殺。
後續遠端連線建議
若把 Port Forwarding 和 QuickConnect 都關閉,出門在外要存取 NAS,最安全的作法是全面改走 VPN / 虛擬內網:
自建 WireGuard / Tailscale / ZeroTier:
在 NAS 或路由器上部署 Tailscale 或 WireGuard。連線時必須先通過金鑰認證加入虛擬私有網路,NAS 不需要對外開放任何公開 Port,外界掃描工具完全看不到 NAS 的存在。
關閉預設 admin 帳號與啟用 2FA:
停用預設的 admin 帳號,並強制所有使用者帳號啟用雙重驗證(2FA)。
建立離線備份(3-2-1 原則):
勒索病毒最強的剋星是「不可竄改的冷備份」。重要資料務必定期備份至外接硬碟並拔除電源,或啟用 Btrfs 的快照複寫(Snapshot Replication)並設定不可變快照(Immutable Snapshots)。
–
–
@ James Wang發佈到NAS 網路磁碟伺服器 使用者俱樂部
中勒索病毒的 密鑰在記憶體裡 千萬別關機
把這丟給Claude Agent讓它去解
補充:加密完成後 密鑰也會被銷毀,只能在加密進行中,停止進程後去處理
https://github.com/soimy/c3rb3r-rescue
–
特定條件下的「唯一一線生機」,但它有極為嚴格的前提條件。 原理與限制說明如下:原理
勒索軟體在進行加密時,需要使用密鑰。
如果勒索軟體是一邊產生對稱金鑰(如 AES-256)一邊加密硬碟中的檔案,在加密程序尚未執行完畢、或程序尚未主動清除記憶體前,這個金鑰會暫存在記憶體(RAM)中。
該專案(soimy/c3rb3r-rescue)的核心概念是:透過 Linux 的記憶體傾印(Memory Dump)或取證技術,在惡意行程的記憶體區段中撈取尚未銷毀的對稱密鑰,並用它來解密已經被加密的檔案。 生效前提條件絕對不能重開機或關機:一旦斷電或重新開機,記憶體(RAM)中的揮發性資料會立即消失,金鑰將永久遺失。
正在加密中(或行程剛被暫停):貼文特別補充提到,若整個加密作業已全數完成,惡意程式通常會執行覆寫並銷毀記憶體中的密鑰。
因此只有在「剛發現正在被加密」時,立即凍結或暫停該惡意行程,才有機會撈到金鑰。
具備技術操作門檻:需要能透過 SSH 進入 NAS、暫停惡意程序(如使用 kill -STOP)、擷取 process memory 或核心記憶體,並使用該工具比對金鑰模式。
當前應對步驟立即拔掉網路線:阻斷外部攻擊者連線與控制,但切勿按電源鍵關機或重開機。 保持機器通電運作:為記憶體萃取保留最後機會。
透過內網 SSH 登入後台:尋找異常佔用高 CPU/磁碟 I/O 的可疑程序,使用 SIGSTOP 凍結程序,再配合該救援腳本進行記憶體金鑰擷取。
如果 NAS 已經關機過,或加密早已結束且程式已自行結束釋放記憶體,此工具就無法發揮作用。
–
透過 SIGSTOP 凍結勒索程序並搭配救援腳本提取記憶體金鑰的詳細步驟:
前置守則
嚴禁關機或重開機:斷電會導致記憶體內的揮發性資料徹底消失,金鑰將永久遺失。
拔除對外網路線:中斷外部網際網路連線以阻擋攻擊者操控,但保持與電腦處於同一個區域網路。
切勿使用 kill -9:強制結束程序會直接被系統清理釋放記憶體,必須使用 SIGSTOP(信號 19)將程序掛起凍結。
第一步:透過 SSH 登入系統終端機
在同一區域網路內的電腦開啟終端機,連入 NAS: ssh 管理員帳號@NAS內部IP -p 連接埠
提升至 root 最高權限: sudo -i
第二步:找出加密程序的 PID
執行動態程序監控指令: top 或使用排序指令: ps aux –sort=-%cpu | head -n 15
鎖定異常程序特徵:
佔用極高 CPU 與硬碟 I/O 的程序。
執行檔路徑位於 /tmp/、/var/tmp/ 或 /dev/shm/。
名稱為隨機英數字或偽裝成系統背景程序的執行檔。
記下該程序的 PID(例如 12345)。
第三步:發送 SIGSTOP 信號凍結程序
執行凍結指令: kill -STOP 12345 (請將 12345 替換為實際查到的 PID)
驗證是否成功凍結: ps -o pid,stat,cmd -p 12345 若 STAT 欄位顯示為 T,代表程序已完全停止運作,停止後續檔案加密,同時記憶體區段與金鑰仍完好保留在 RAM 中。
第四步:傾印(Dump)該程序的記憶體空間
建立傾印資料夾: mkdir -p /volume1/rescue_ram cd /volume1/rescue_ram
檢查記憶體分佈: cat /proc/12345/maps
導出記憶體映像檔: 若系統內建 gcore,直接執行: gcore 12345 當前目錄會產生 core.12345 傾印檔案;或透過 dd 工具將 /proc/12345/mem 區段傾印成檔案保存。
第五步:部署救援工具提取金鑰
下載救援工具至電腦端: git clone https://github.com/soimy/c3rb3r-rescue.git
將 NAS 上的傾印檔(例如 core.12345)透過 scp 下載至電腦端的專案目錄。
在電腦端執行比對腳本: python3 rescue.py –dump-file ./core.12345 –target-ext .L0CK3D. 腳本會掃描傾印檔中的對稱金鑰特徵,比對出加解密用的金鑰字串。
測試解密單一檔案: python3 decrypt.py –key 獲取的金鑰 –iv 向量 –file 測試檔案.L0CK3D.
確認檔案恢復正常後,再進行批次解密處理。
救援完成後,務必格式化重置系統並修補全部安全更新,切勿直接繼續使用受感染的系統。
–
–
這波針對 Synology DSM 系統的勒索攻擊,核心威脅來自於標記為 .L0CK3D. 副檔名的惡意變種(社群與資安圈常稱其為 C3RB3R / Cerber 變種)。
以下整理該勒索病毒的運作機制、加密行為、勒索特徵及應對技術分析:
一、 感染途徑與入侵手法
大規模自動化掃描
攻擊者架設殭屍網路,針對全球公開 IPv4 網段持續掃描特定連接埠(如 DSM 預設的 5000、5001,或是轉發的自訂 Port、SSH 22 等)。
弱點利用與權限獲取
利用 DSM 系統或特定內建套件(例如 Photo Station、VPN Plus、Web Station 等)中未修補的遠端程式碼執行(RCE)漏洞,或是透過已知弱密碼進行暴力列舉與字典攻擊。
注入惡意 Shell 腳本
攻擊者成功滲透後,會在系統底層(通常位於 /tmp 或 /var/tmp)寫入並執行編譯好的 ELF 二進位執行檔或惡意 Shell Script,直接取得 root 或高權限執行勒索流程。
二、 加密行為與運作特徵
檔案重新命名與附檔名變更
檔案在被加密完成後,檔尾會被強制附加 .L0CK3D.(或類似的特定格式後綴)。例如:report.pdf 會變成 report.pdf.L0CK3D.。
加密演算法機制
混合加密架構(Hybrid Encryption):惡意程式在 NAS 本地記憶體(RAM)中動態生成一組對稱金鑰(如 AES-256),專門用來高速加密硬碟內的所有檔案區塊。
非對稱公鑰封裝:當對稱金鑰完成加密任務後,程式會利用駭客內建的非對稱公鑰(RSA/ECC)將這組本地金鑰加密打包,最後主動抹除或釋放記憶體中的明文對稱金鑰。
留下勒索說明信件
惡意程式會在各個被感染的共用資料夾根目錄下生成名為 read-me3.txt(或類似名稱)的文字檔案。
內容通常包含:告知資料已被高度加密、提供專屬的 Tor 洋蔥網路連結(.onion)、個人識別 ID,以及要求以比特幣(BTC)或門羅幣(XMR)支付贖金以換取私鑰。
破壞系統防禦與日誌清理
惡意腳本通常會嘗試停用或殺死備份相關程序、刪除本地日誌檔(syslog),甚至嘗試破壞標準快照排程,以增加使用者還原的難度。
三、 記憶體取證(RAM Rescue)的技術契機
這波攻擊中最受資安社群關注的特點,在於社群發展出了利用「記憶體暫存」的救援手法(如 c3rb3r-rescue):
記憶體留存窗口期
由於 NAS 儲存容量通常高達數 TB,加密大量檔案需要耗費數十分鐘至數小時。
在整個加密行程執行完畢之前,對稱加密金鑰必須留在記憶體中供演算法反覆使用。
救援關鍵限制
不可關機/重開機:一旦斷電,RAM 的揮發性資料歸零,金鑰徹底銷毀。
凍結行程(SIGSTOP):資安人員若在加密進行中及時以 SSH 登入,使用指令掛起(Suspend)該惡意程序,就能避免程式在跑完最後一個檔案後執行記憶體清除指令。
Dump 記憶體提取金鑰:透過分析該程序的記憶體結構,過濾出符合 AES 金鑰特徵的十六進位數據,藉此逆向解密受影響的檔案。
四、 防禦與根治標準策略
阻斷外網直接曝險
停用路由器上的 Port Forwarding、停用 UPnP,不要將 DSM 管理介面直接暴露在 Public IP。
停止依賴公網直連
遠端連線全面改採 WireGuard、Tailscale 或 ZeroTier 等基於身分驗證與端對端加密的虛擬專用網路。
不可變快照與冷備份
採用 Btrfs 檔案系統並啟用快照(Snapshot Replication),設定「不可變快照(Immutable Snapshot)」策略,確保即便 NAS 取得 root 權限也無法在設定天數內刪除或竄改快照。
保持系統套件即時修補
定期檢查並更新 DSM 系統與所有套件,關閉未使用的網路服務與通訊協定,從根本阻斷自動化漏洞掃描的進入點。
–
–
更多參考
https://linux.do/t/topic/3085082
https://github.com/soimy/c3rb3r-rescue/blob/main/README_CN.md
https://www.facebook.com/photo?fbid=29292053610388771&set=pcb.10165913498658245
–
綜合該貼文的完整歷程,重點核心資訊整理如下:
入侵根因與漏洞判斷
原作者最初懷疑是 Docker 容器內運行的 GitLab CE 漏洞,但後續深入排查後,將攻擊根因指向 DSM 的 CVE-2024-10441 漏洞。
許多運行引導(如黑群暉 Redpill)的使用者平時較少更新 DSM 系統,容易導致高危漏洞暴露在公網。
另有社群回報指稱,部分已更新至最新版的 DSM 設備也遭到攻擊,研判可能存在尚未公開的 0-day 漏洞,且攻擊與是否有啟用 SSH 或 QuickConnect 不一定有直接關係。
救災成功關鍵:保留現場與凍結行程
發現中招時切勿慌亂拔掉電源或直接強制重開機。
第一時間斷開公網連線,透過內網打開本地 SSH 連線進入系統。
透過指令將正在執行的惡意加密行程掛起暫停(保留現場),避免加密完成後惡意程式主動覆寫並銷毀記憶體中的密鑰。
記憶體取證與金鑰逆向
作者在暫停惡意程序後,及時 Dump 出當下的進程記憶體與整機 RAM。
透過逆向分析惡意二進位檔案與記憶體結構,成功從 RAM Dump 中提取出 48 位元組的主金鑰材料。
在乾淨的隔離環境中,成功解密被加上 .L0CK3D. 的備份封存檔,並完整復原了 GitLab 倉庫代碼、用戶數據與歷史檔案。
貼文後續更新顯示,已有其他受害者依照該開源救援專案的流程與方法成功完成解密。
–